在企业日常办公中,企业邮箱承载着客户资料、报价合同、技术图纸、财务数据等核心机密,是企业数据流转的核心载体。但多数企业普遍存在账号弱密码、私自转发邮件、离职数据带走、截图外泄、无审计溯源等安全漏洞,极易引发邮件泄密、客户流失、商业机密被盗等风险。
阿里企业邮箱依托阿里云金融级安全技术,搭建了全链路邮件防护体系。企业只需配置5项核心安全设置,即可从登录风控、外发管控、内容加密、离职闭环、日志审计五大维度,全方位封堵邮件泄露漏洞,适配外贸、制造、电商、金融、集团公司等全行业企业的合规与安全需求。
一、账号登录加固:筑牢第一道安全防线,杜绝盗号泄密
多数邮件泄露问题的根源,均来自账号被盗、弱密码破解、陌生设备非法登录以及第三方客户端数据缓存。很多员工习惯使用简单密码、长期不更换密码,同时在Foxmail、Outlook等私人客户端登录邮箱,离线缓存大量邮件数据,埋下极大安全隐患。
企业可通过阿里邮箱管理后台完成全员账号安全加固:
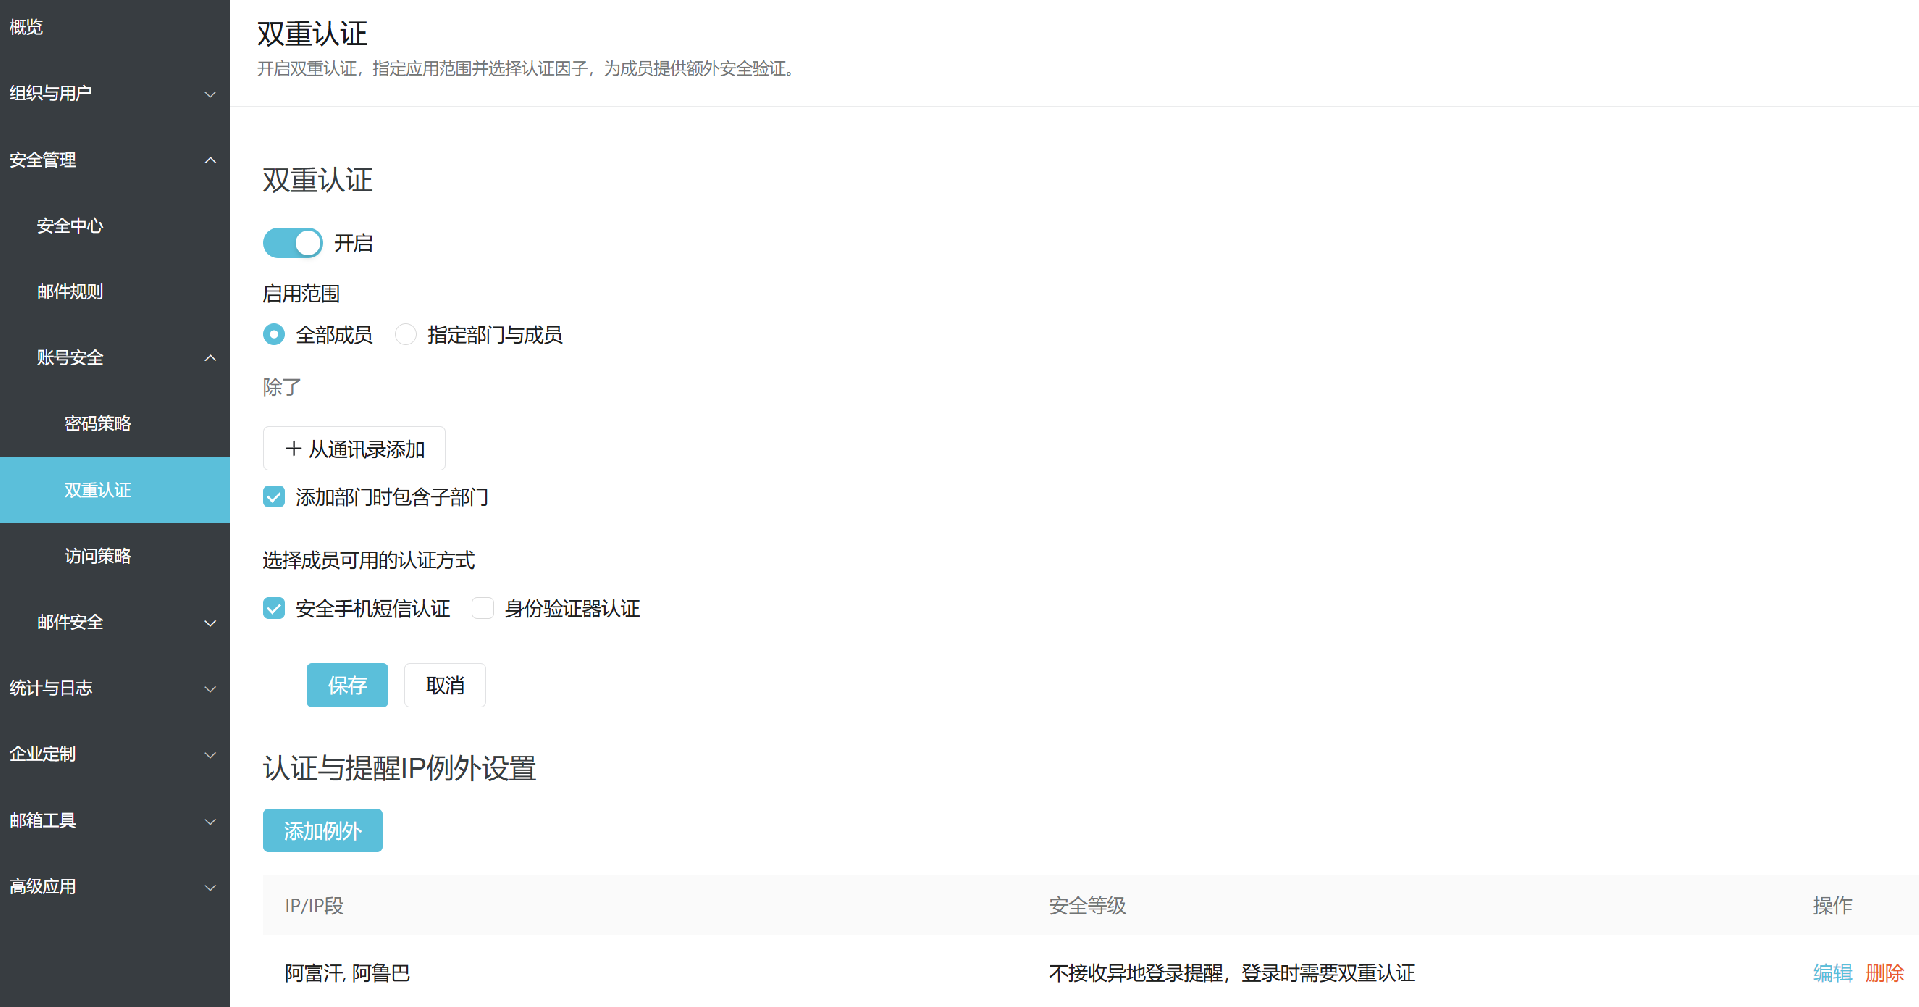
1. 强制多因子二次认证:开启账号异地、陌生设备登录短信验证,杜绝账号异地非法登录,精准拦截盗号行为,同时开启异地登录实时告警,让管理员及时掌握异常动态。
2. 管控第三方客户端权限:根据企业安全等级,可全局禁止POP/IMAP第三方客户端登录,仅保留网页端、官方APP登录通道;如需开放客户端权限,强制启用独立安全密码,隔离登录凭证,避免本地缓存邮件外泄
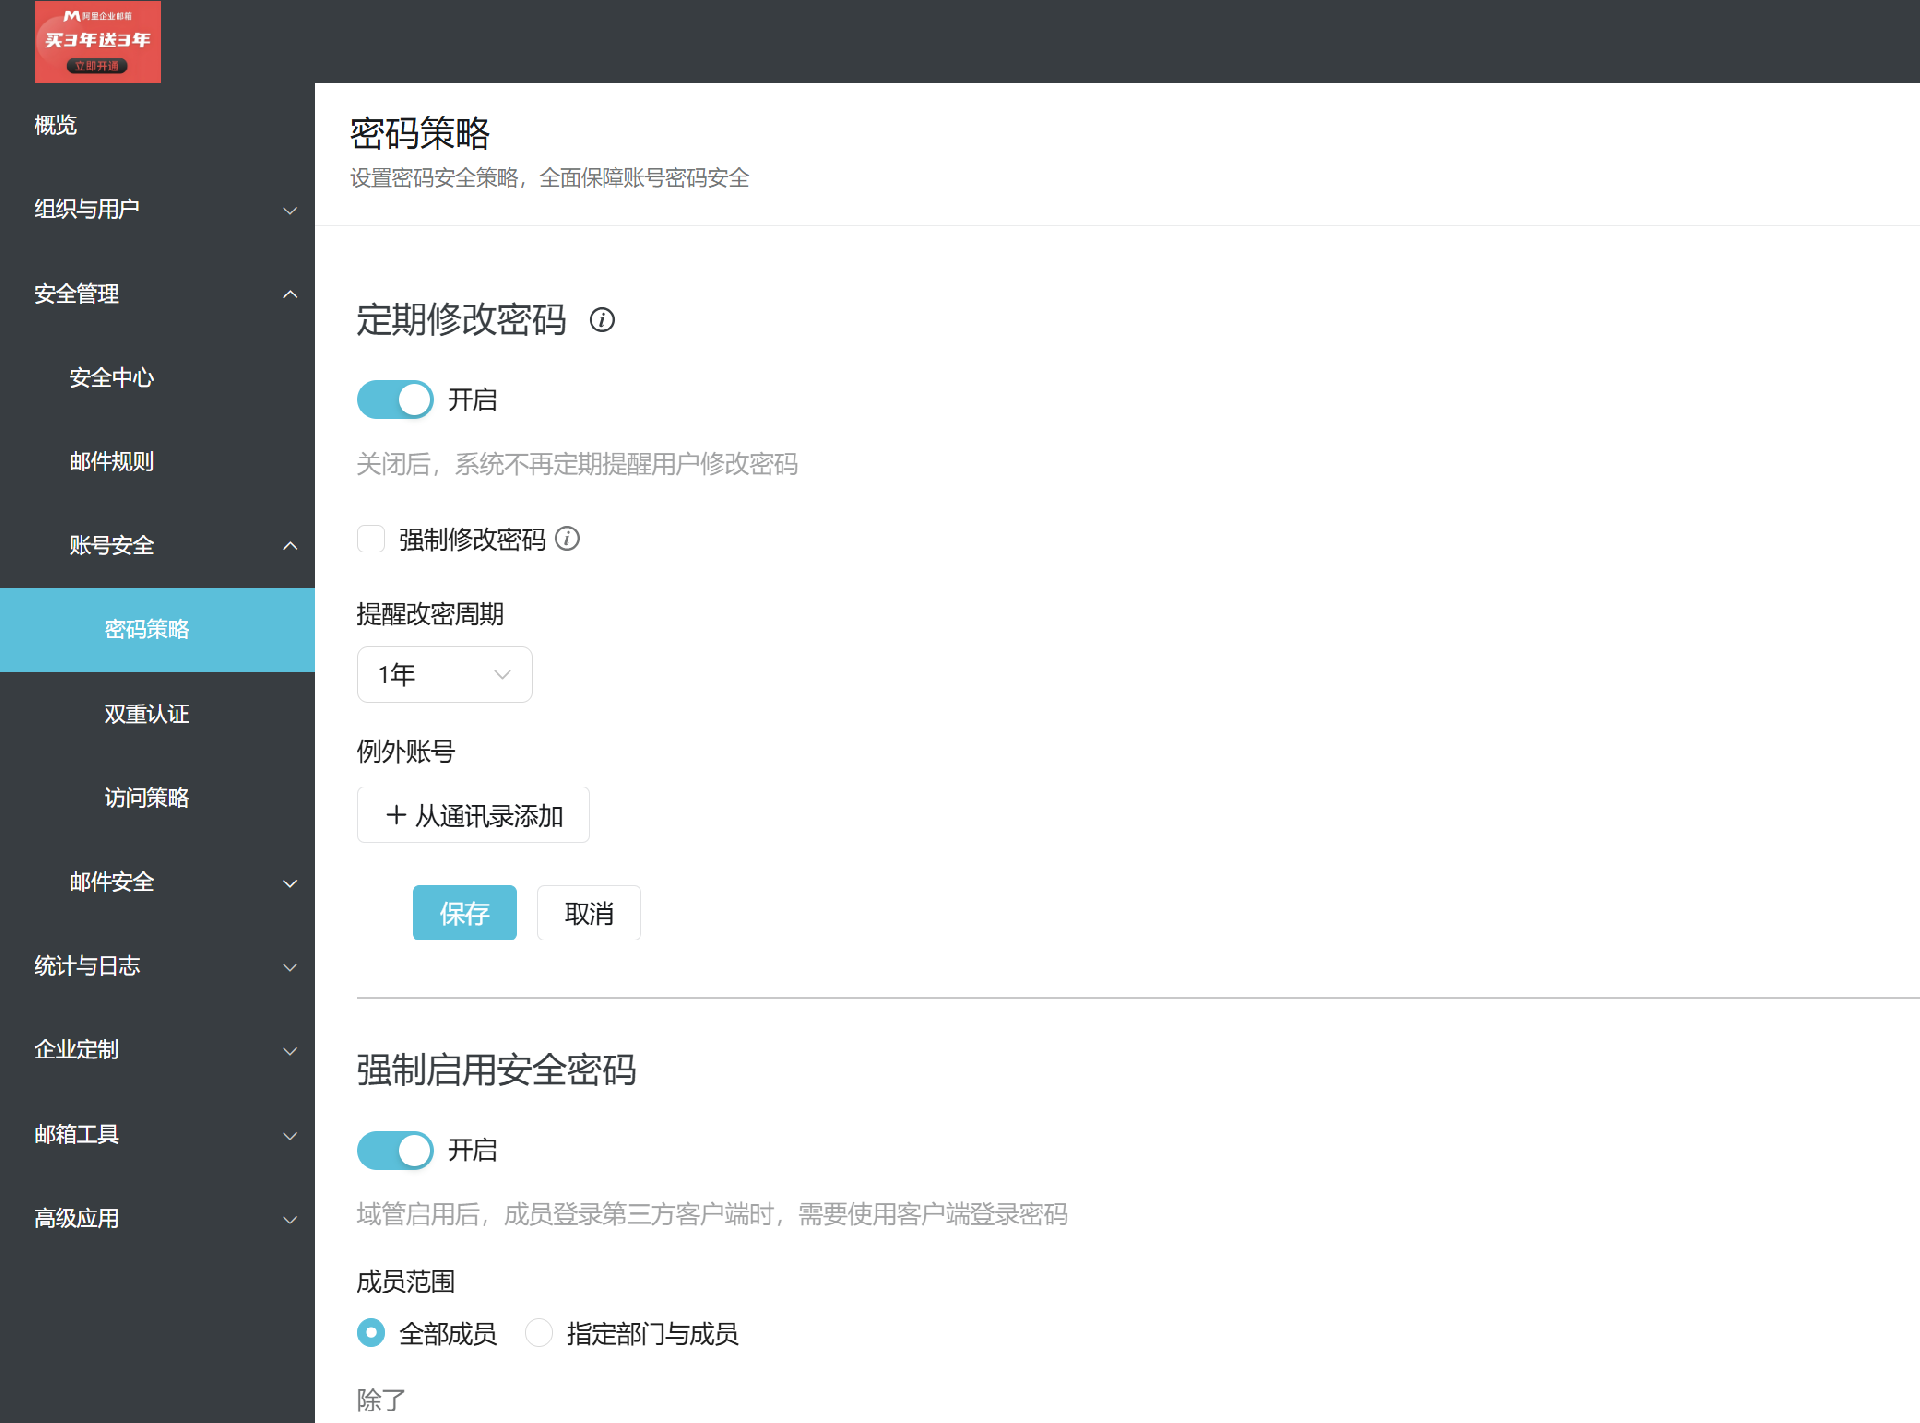
3. 规范密码安全策略:设置高强度密码规则,强制员工90天定期更换密码,杜绝弱密码、通用密码、长期不换密码等安全陋习,从源头降低账号被盗风险。
该设置可彻底解决账号盗用、非法登录、本地缓存泄密等基础风险,是企业邮箱安全防护的基础必配项。
二、邮件外发管控:拦截私自外发,阻断主动泄密通道
员工私自开启邮件自动转发、随意向外域发送敏感文件、私下传输核心业务资料,是企业主动泄密的高频场景。不少员工会将公司邮件批量转发至私人邮箱,离职后批量导出数据,给企业造成不可逆的损失。
通过阿里邮箱外发管控功能,可实现精细化权限管控与敏感内容拦截:
1. 关闭员工自助转发权限:管理员后台统一关闭成员自主开启自动转发的权限,彻底杜绝员工私自设置转发规则、静默外泄公司邮件的问题,所有转发操作需管理员审批,可控可查。
2. 自定义敏感词拦截规则:根据企业业务场景,录入报价单、成本数据、技术图纸、合同协议、客户信息、财务报表等敏感关键词。系统可自动命中外发邮件内容,执行拦截、告警、抄送管理员等操作,提前阻断敏感数据外发。
3. 部门分级外发管控:针对技术、财务、采购、销售等涉密部门,可限制外域发信权限,仅允许内部邮件互通,同时添加合作客户域名白名单,兼顾办公便捷性与数据安全性。
三、机密邮件防护:加密溯源,杜绝截图转发外泄
普通邮件无任何权限限制,收件人可随意转发、复制、下载、截图传播,一旦核心机密邮件外泄,无法追溯泄露源头,也无法及时止损。针对企业核心涉密邮件,阿里邮箱提供专属机密防护功能,实现全维度权限锁定与溯源追踪。
1. 邮件机密模式权限锁定:发送涉密邮件时开启机密模式,可自由组合禁止转发、禁止复制、禁止下载、禁止打印等权限,从操作层面杜绝邮件二次传播,外部收件人仅可授权查看,无法私自留存文件。
2. 有效期自动失效设置:可自定义机密邮件有效时长,到期后邮件内容自动隐藏失效,避免涉密邮件长期留存、反复传播的风险,实现限时安全查阅。
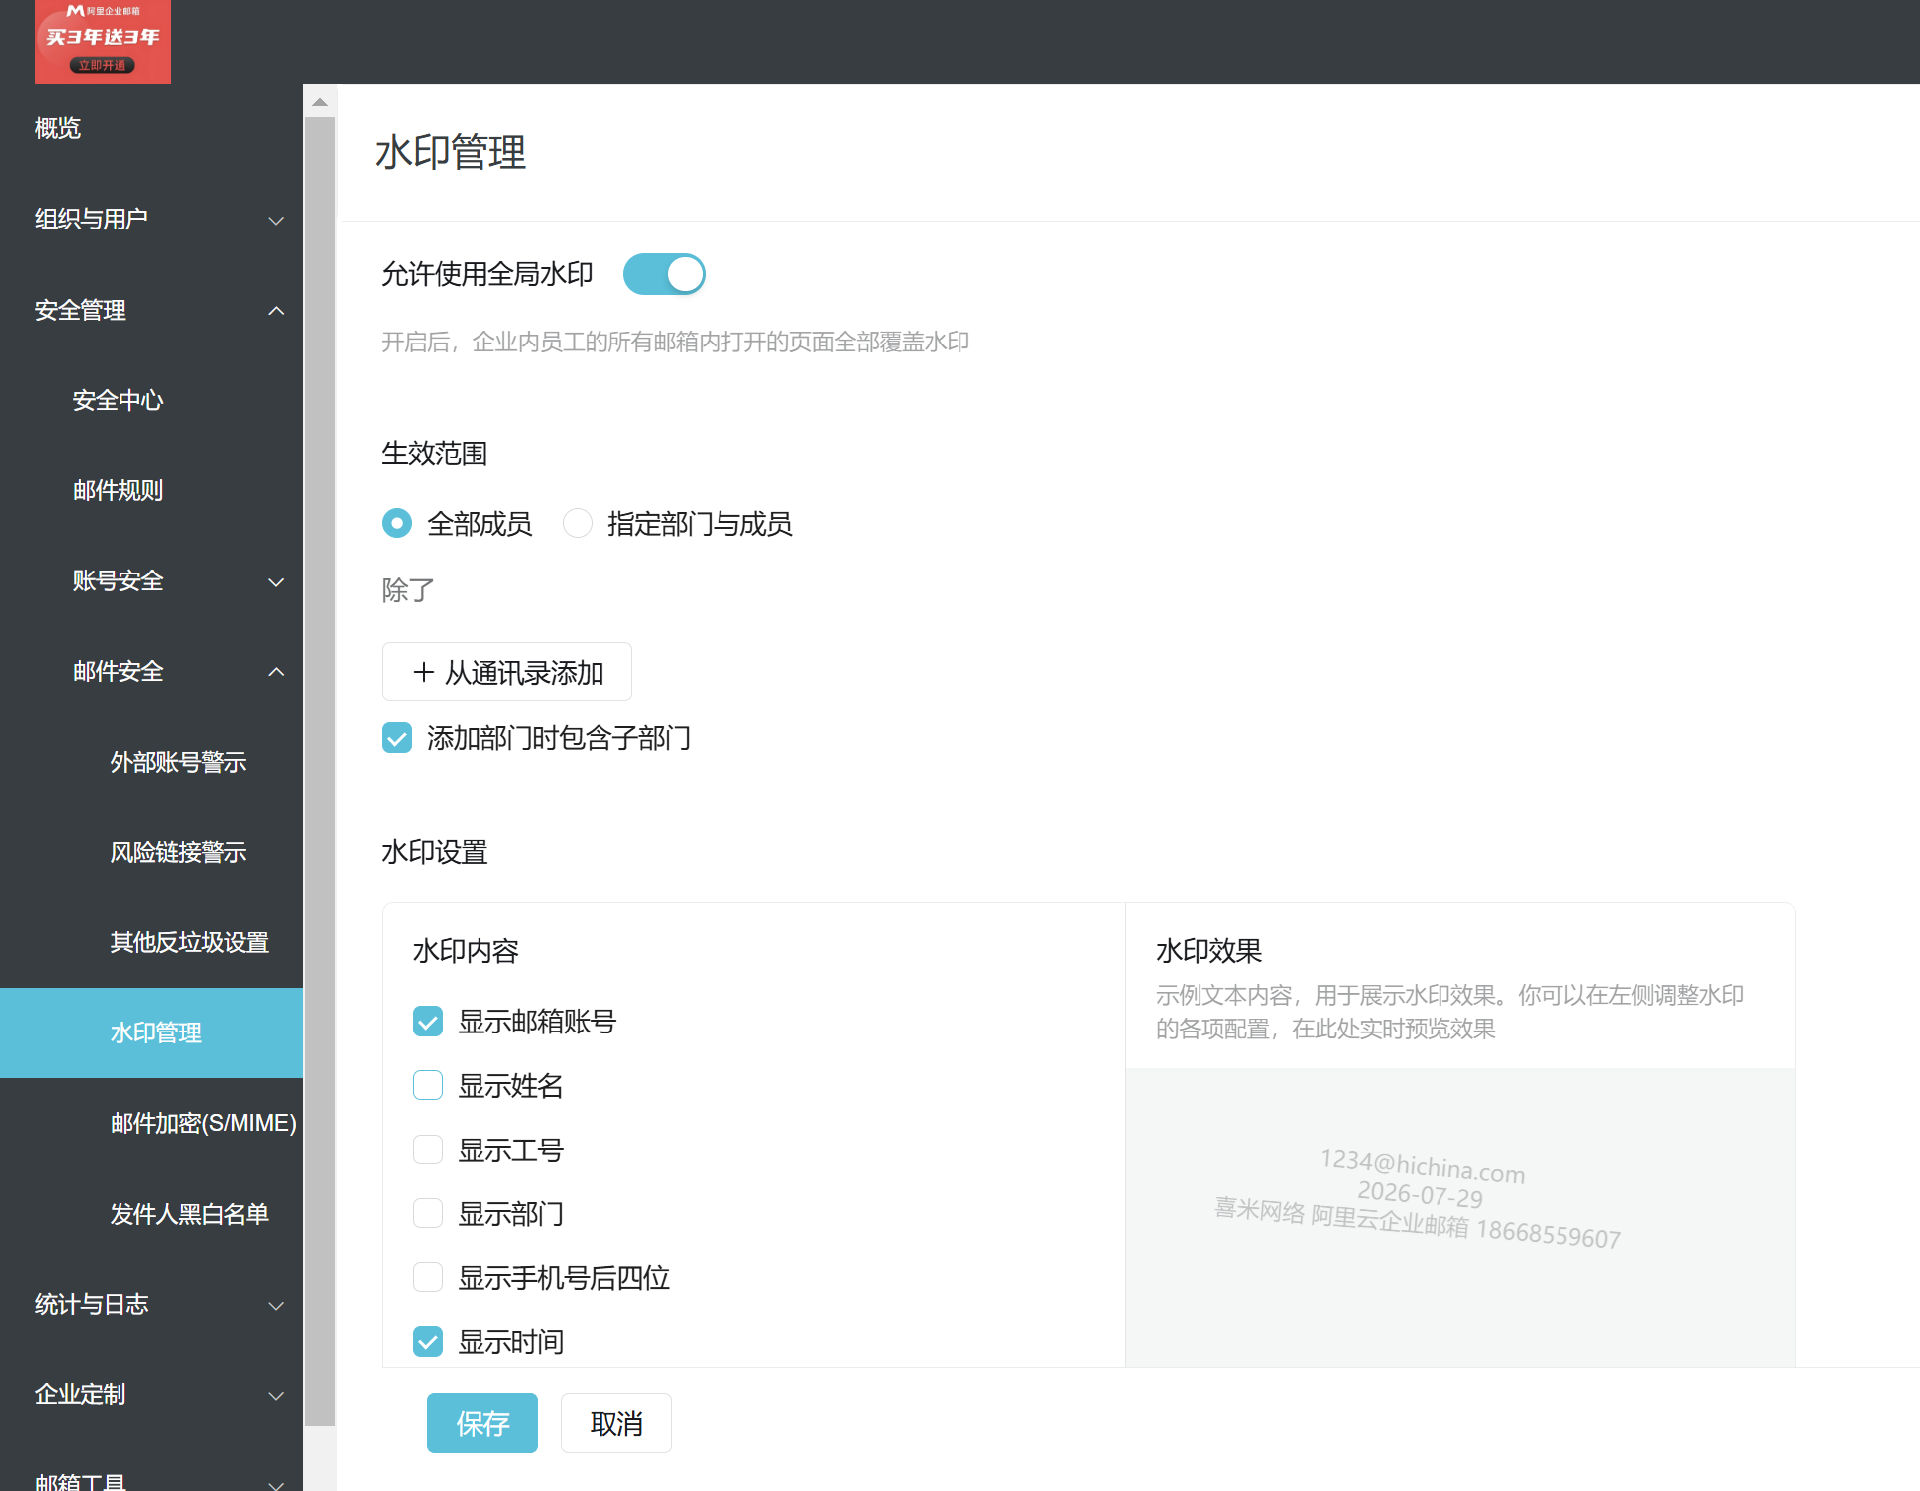
3. 全局身份水印溯源:AI尊享版阿里邮箱支持全局页面水印,员工网页端查看、预览附件时,页面自动叠加员工姓名、邮箱账号等专属水印,有效震慑拍照、截图泄密行为,一旦出现泄露文件,可快速定位责任人,实现有据可查、有源可溯
四、离职账号闭环:全程管控,杜绝离职员工带走数据
员工离职是企业邮件数据泄露的高发节点。多数企业因未规范离职邮箱管控流程,导致员工离职前批量导出邮件、转发核心资料,离职后仍可登录账号窃取数据,造成客户资源、核心技术、商业机密流失。
依托阿里邮箱离职风控体系,可搭建标准化离职数据闭环流程:
1. 离职即时冻结账号:员工离职当日,管理员第一时间冻结邮箱账号,禁止一切登录操作,切勿直接删除账号,完整保留所有历史邮件数据。
2. 全量邮件归档留存:开启企业邮箱自动归档功能,员工所有收发邮件、附件数据永久留存企业存储空间,数据所有权归企业所有,管理员可随时查阅、迁移数据,无缝交接给接手员工,避免业务数据断层与流失。
3. 切断本地同步通道:及时关闭离职账号POP/IMAP客户端权限,终止本地设备邮件同步,杜绝员工利用离线缓存的历史邮件,二次窃取企业机密数据。
五、日志审计与异常监控:事前预警、事后溯源,合规可查
很多企业邮件泄密后无从查证,核心原因是缺少完整的操作日志与异常监控机制。员工深夜异常登录、批量外发超大附件、高频向私人邮箱传文件等高危行为,无法及时发现,最终酿成数据泄露事故。
阿里邮箱提供完整的安全审计体系,满足企业风控与行业合规要求:
1. 全行为日志留存:系统全程记录账号登录IP、登录设备、收发邮件、转发删除、附件下载等所有操作,日志长期留存,形成完整证据链,满足企业合规审计、泄密溯源需求。
2. 异常行为智能告警:针对核心部门设置专属告警规则,对批量外发附件、高频外域发信、深夜异地登录、频繁转发私人邮箱等异常行为实时预警,让管理员及时干预,提前规避泄密风险。
3. 定期审计报表输出:支持一键导出邮箱安全审计报表,方便企业定期排查安全隐患,优化邮箱安全策略,实现常态化、系统化安全管控。
总结:搭建企业邮箱全链路防泄露体系
企业邮件数据安全,不在于事后补救,而在于事前全方位防控。阿里企业邮箱凭借账号风控、外发拦截、机密加密、离职闭环、审计溯源五大核心安全能力,为企业搭建起全链路、立体化的邮件防泄露防护体系。
以上5项核心安全设置操作简单、落地性强,适配大中小各类企业,既能有效杜绝人为疏忽、恶意操作导致的邮件泄密问题,也能满足金融、制造、外贸等行业的合规监管要求,全方位守护企业核心数据安全。